LintTrust
Os papéis de trabalho por detrás de uma opinião WebTrust, redigidos a partir dos próprios certificados.
O LintTrust lê os certificados de uma entidade certificadora, avalia cada um deles face aos Baseline Requirements do CA/Browser Forum em vigor na data da sua emissão e no fim do período de auditoria, e redige os papéis de trabalho por critério WebTrust, com a prova, as perguntas a que só o auditor pode responder e a apreciação do próprio auditor ao lado dos seus veredictos. Constata factos. O juízo e a assinatura permanecem seus.
O que faz
Cada certificado, face à edição correta.
Dezanove edições dos TLS Baseline Requirements, da 2.1.2 à 2.3.0. Um certificado emitido em março de 2025 é avaliado face à edição de março de 2025 e, de novo, face à edição em vigor no fim do seu período. Os dois veredictos são apresentados, e a regra redigida posteriormente é identificada como tal.
Cada critério, com a sua prova.
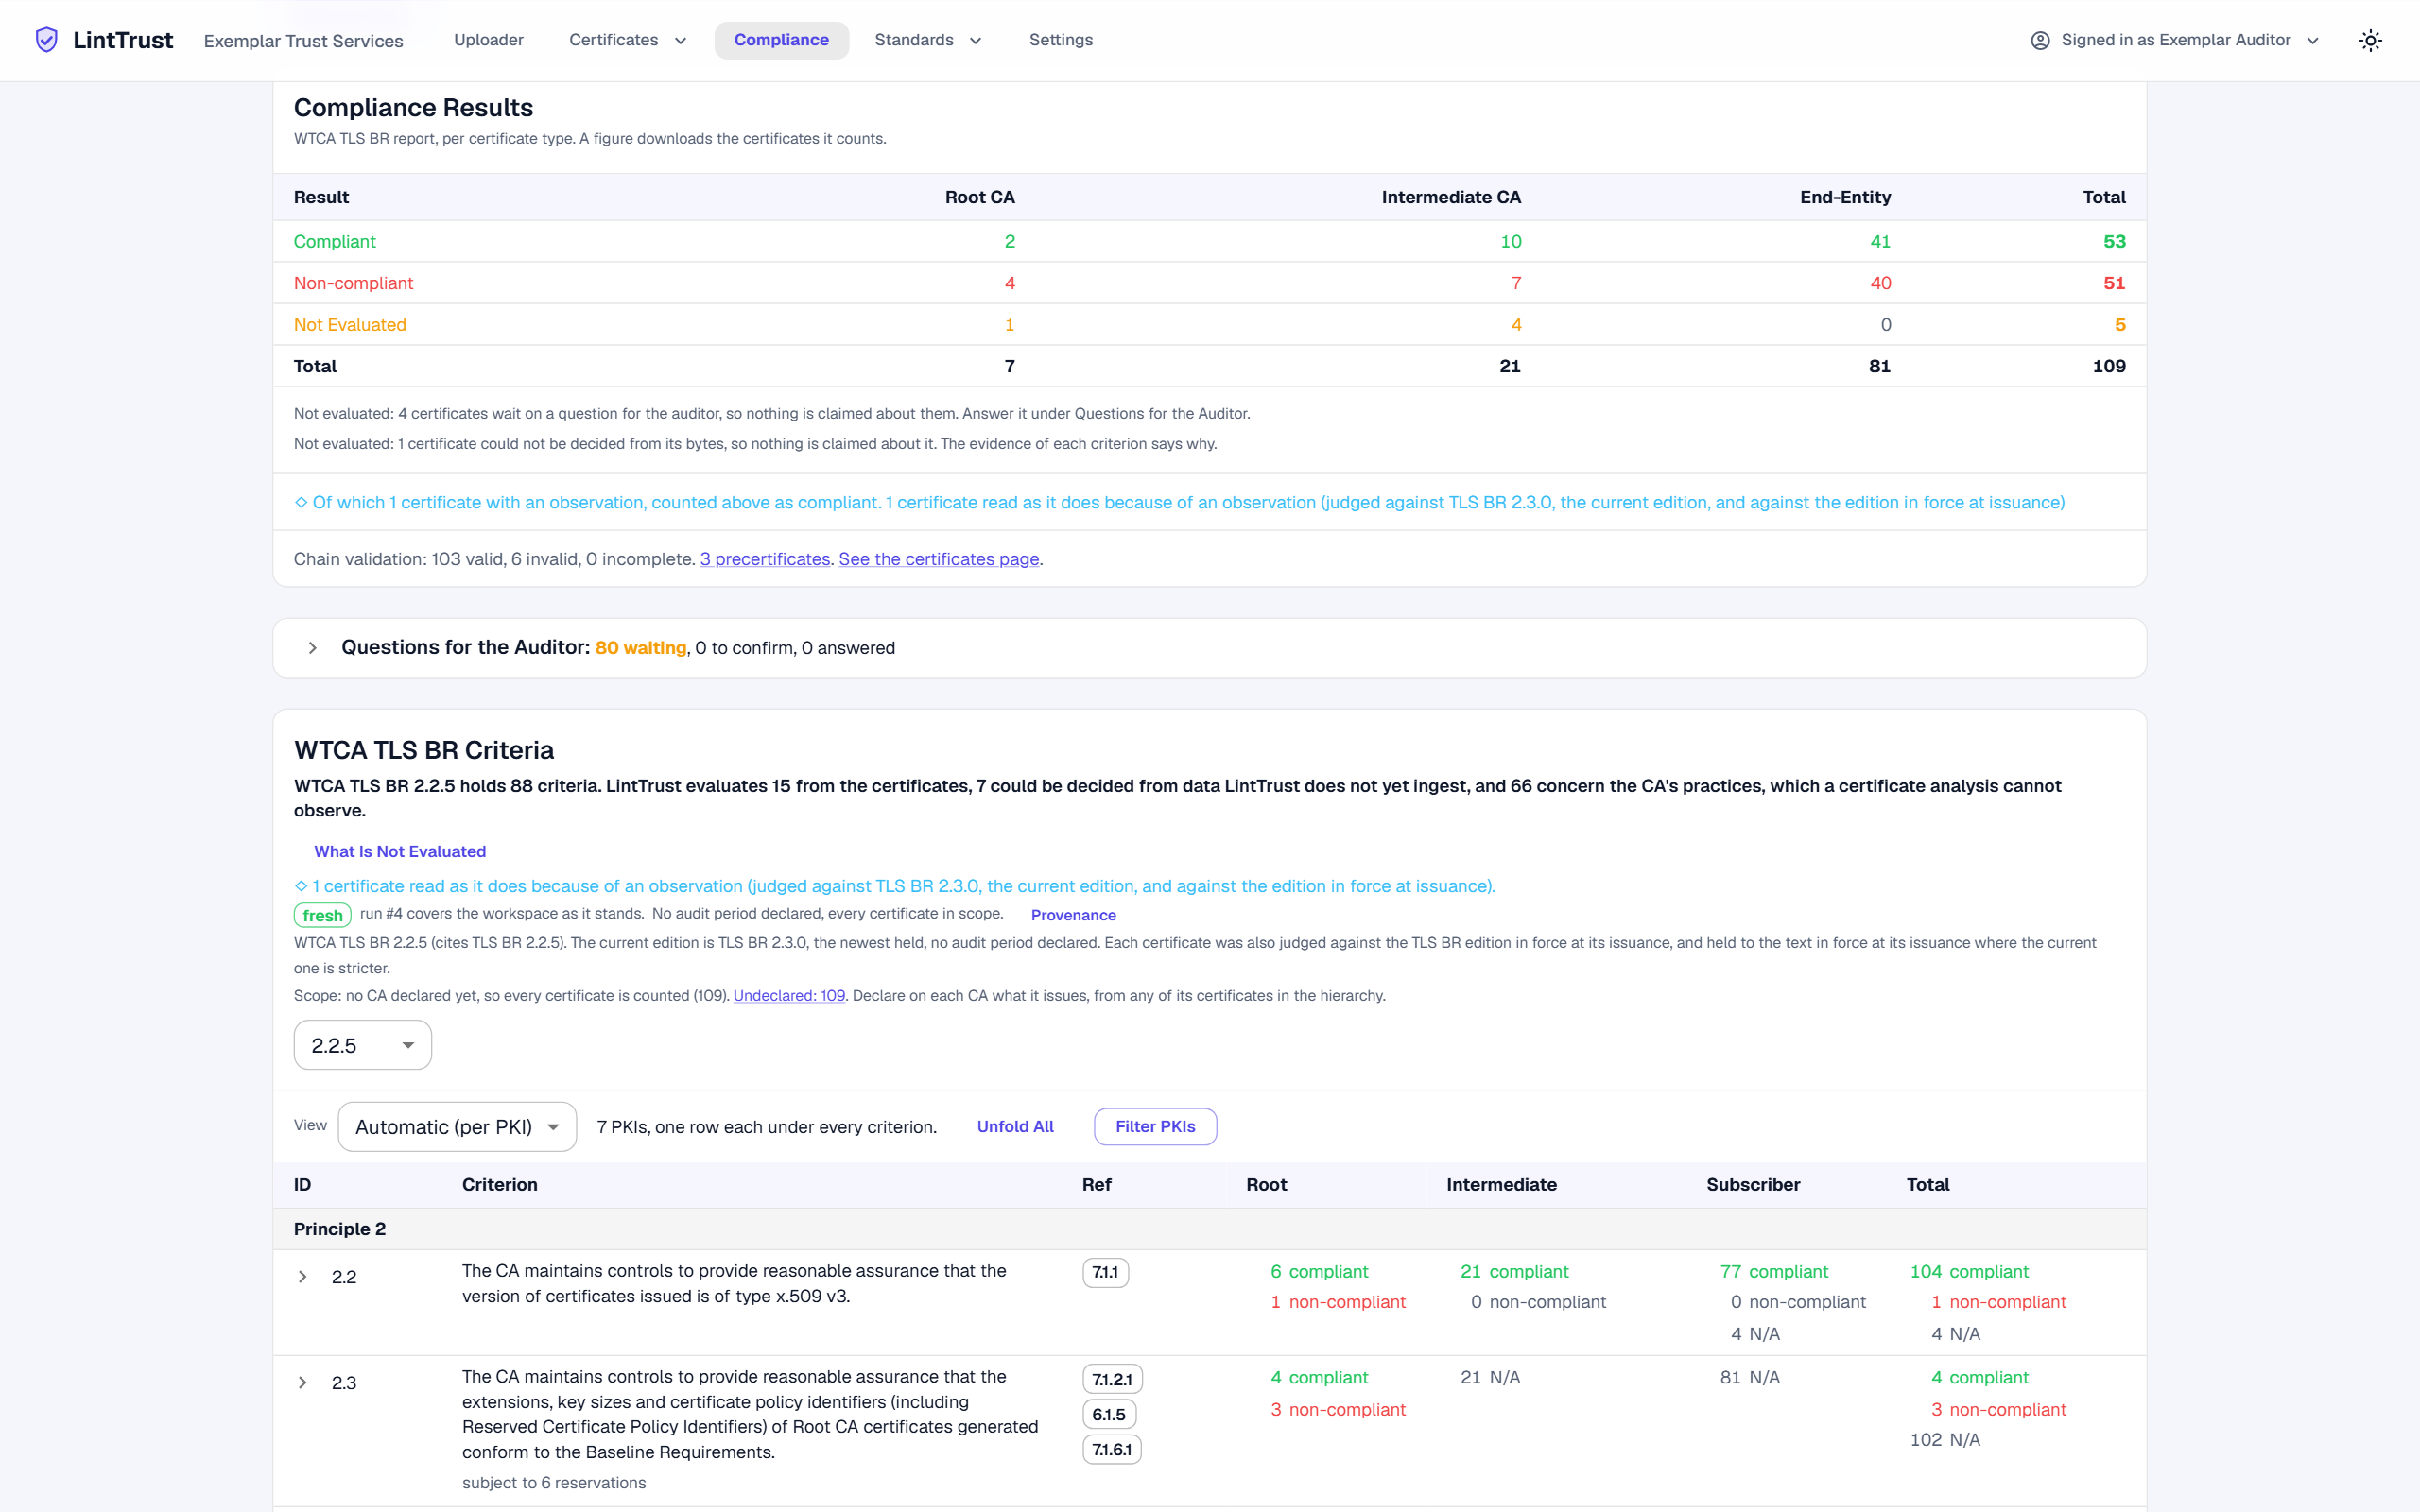
Os veredictos são agrupados por critério WebTrust, não por regra de linter. Sob cada critério, os certificados que passam, os certificados que falham e, para cada falha, a cláusula dos Baseline Requirements, o valor encontrado e o valor exigido. Dois cliques do resumo até ao byte.
A apreciação do auditor, mantida à parte.
Quando o auditor considera uma falha não material, ou conforme com uma observação, a apreciação é registada com o seu fundamento, assinalada, contada à parte e impressa nos papéis de trabalho. O LintTrust nunca altera um veredicto por iniciativa própria.
O que um linter não consegue fazer
Uma comparação independente com o zlint e o pkilint sobre os mesmos certificados, lida à luz do texto dos Baseline Requirements:
- Vinte e cinco não conformidades que os linters não conseguiram detetar, porque a verificação exige a chave do emissor, o tipo declarado do certificado ou uma cláusula que nenhum linter implementa.
- Vinte falsas constatações assinaladas pelos linters, entre elas catorze nomes wildcard que os Baseline Requirements permitem e que o pkilint rejeita.
- Cento e noventa e cinco recomendações reportadas como constatações pelos linters. O LintTrust mantém um
RECOMMENDEDseparado de umMUSTe permite ao auditor aplicar deliberadamente a leitura estrita, em todo o espaço de trabalho. - Secções que nenhum linter lê: a validade dos certificados de raiz e dos certificados cruzados, o perfil declarado da entidade certificadora, as regras datadas, antes e depois da respetiva data.
Os papéis de trabalho
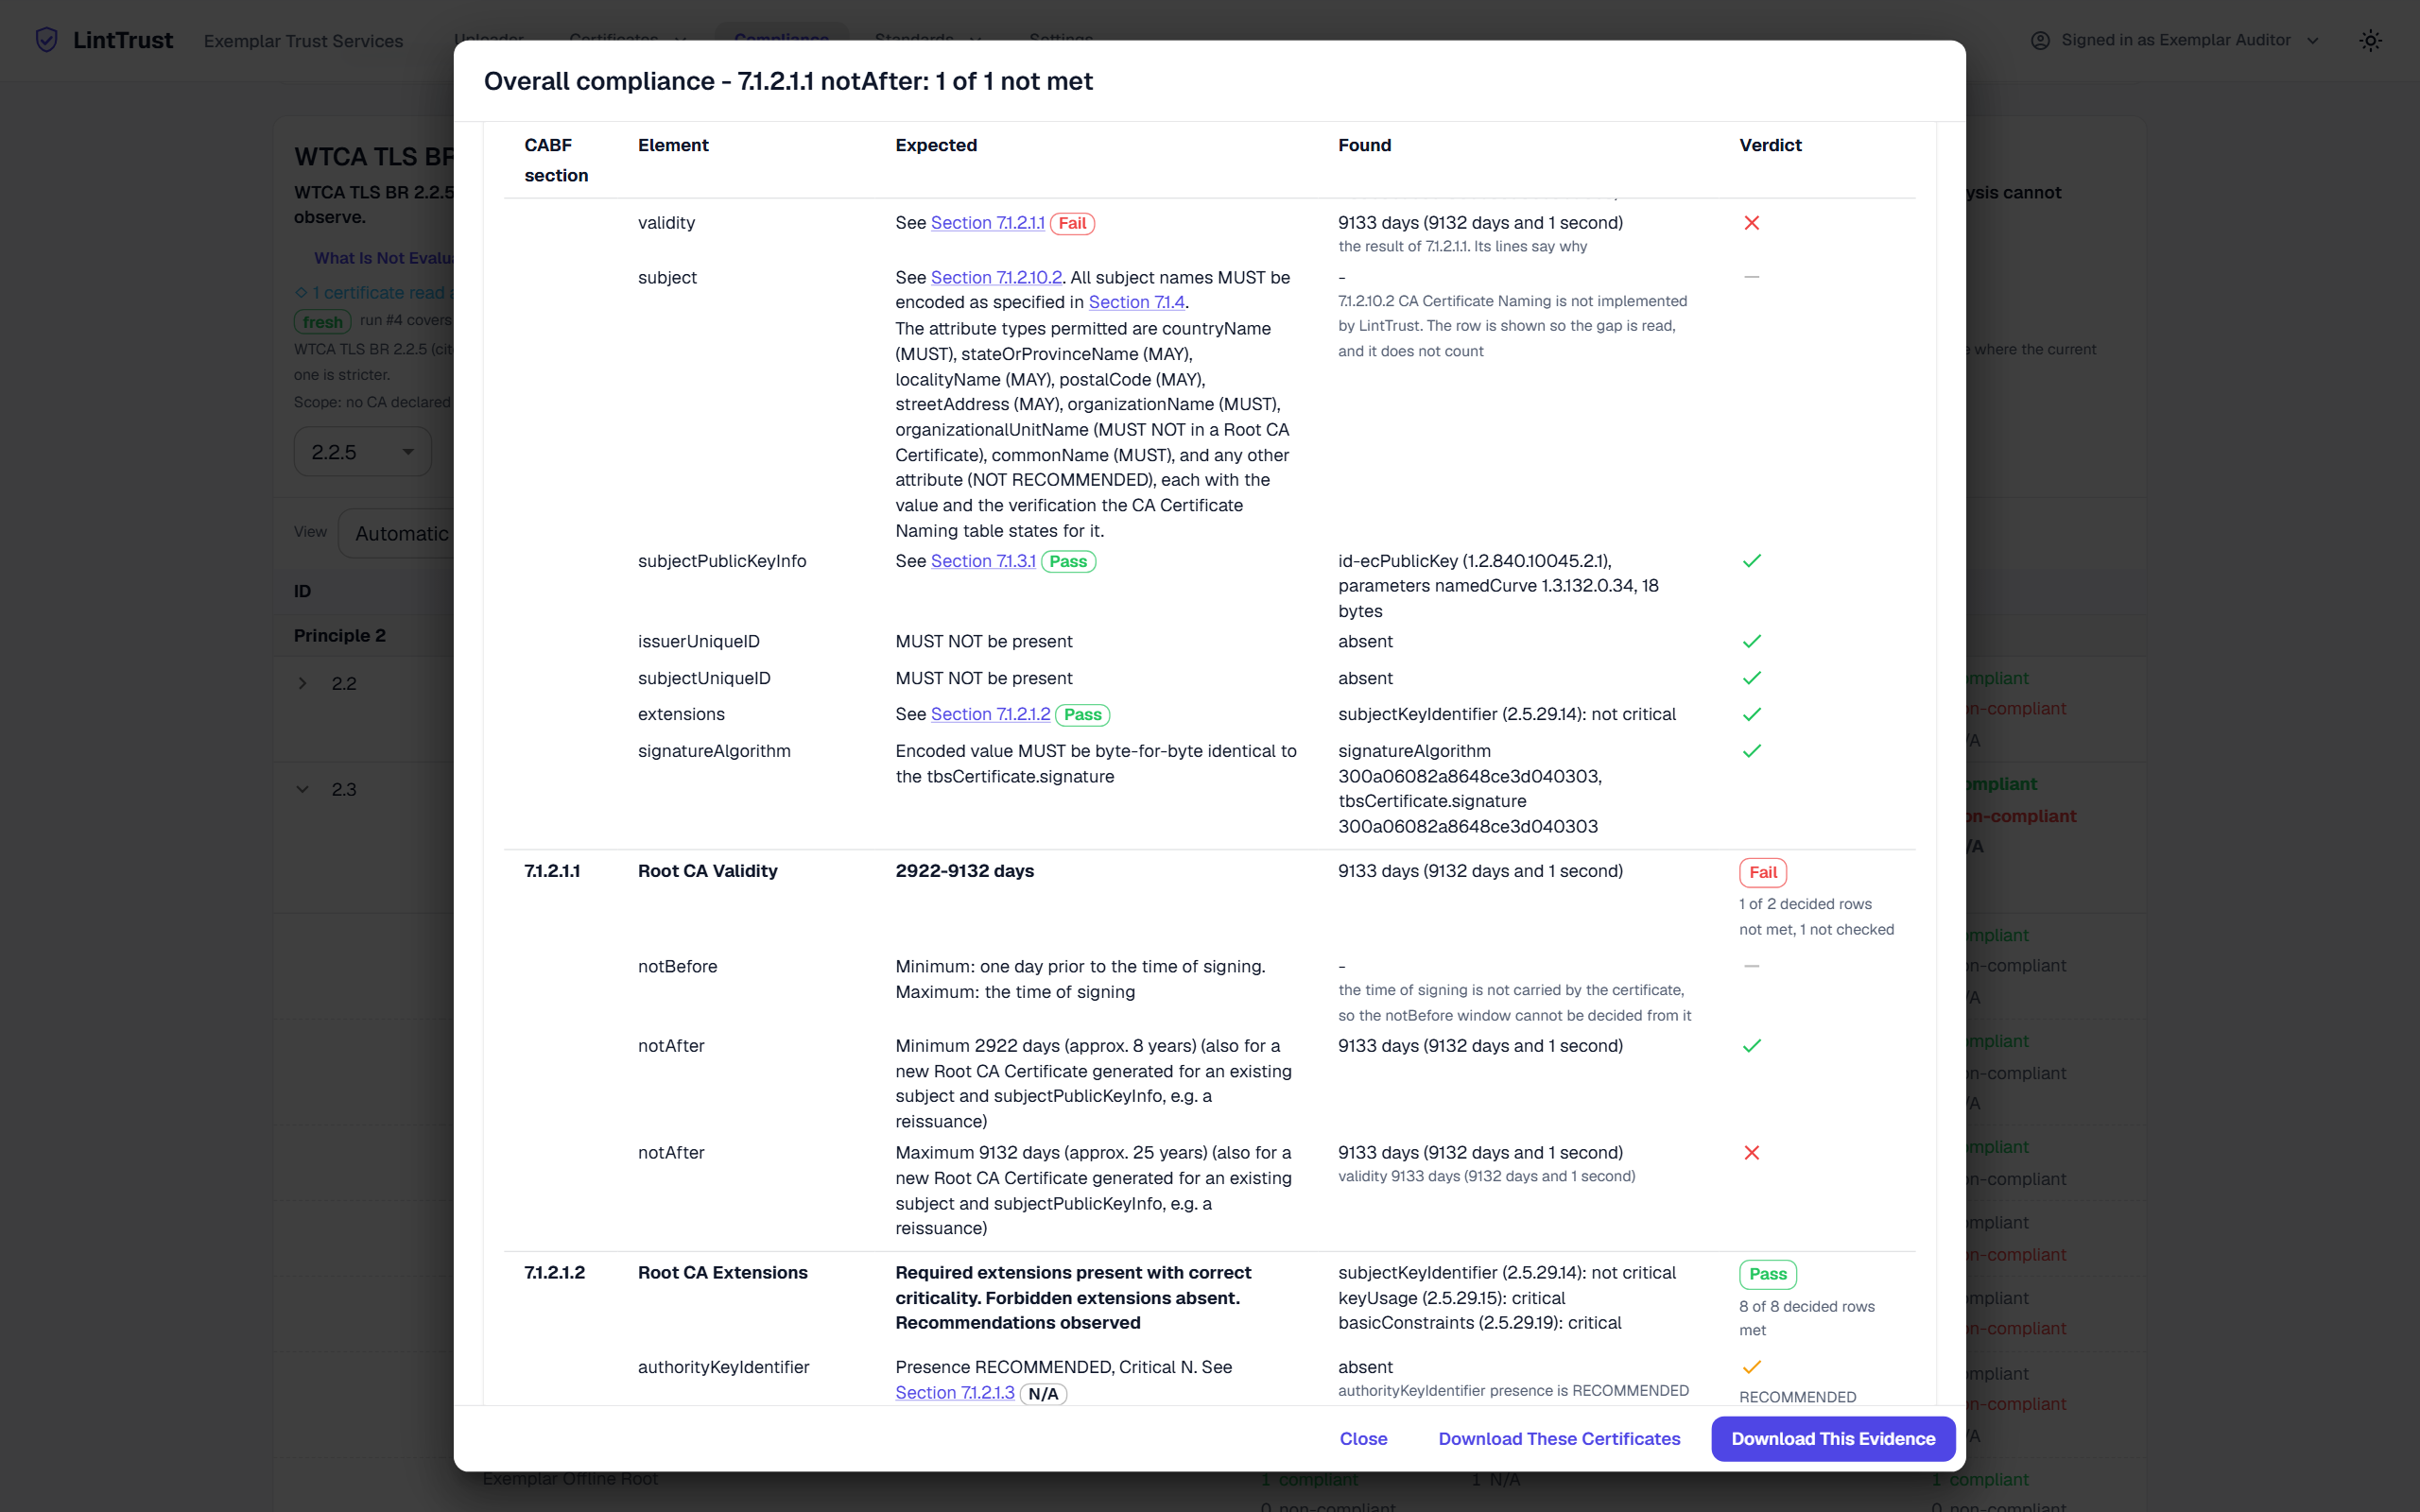
Papéis de trabalho para cada trabalho de auditoria: o período de auditoria, as edições aplicadas, os veredictos por critério, a prova por certificado, as perguntas que aguardam o auditor, as apreciações com o seu fundamento e, à parte, as observações sobre recomendações. PDF e Word, em qualquer sistema de escrita que os certificados contenham. Dez mil certificados num computador portátil, sem rede: o repositório de certificados de CA acompanha a ferramenta.
A quem se destina
Sociedades de auditoria.
Menos tempo a cruzar manualmente referências com os Baseline Requirements, a mesma leitura em todos os trabalhos e um rasto de prova por critério a sustentar a opinião.
Entidades certificadoras.
Autoauditorias trimestrais sobre a sua própria amostra, um ensaio antes da chegada do auditor e um novo perfil testado face a todas as edições antes da emissão do primeiro certificado.
Perguntas
O que lê o LintTrust?
Certificados X.509, um de cada vez ou aos milhares, em DER ou PEM, como ficheiros ou ficheiros zip. Nada mais: nenhum acesso aos sistemas da entidade certificadora, nenhuma chave privada, nenhuma palavra-passe.
Face a que os avalia?
Os TLS Baseline Requirements do CA/Browser Forum, dezanove edições da 2.1.2 à 2.3.0, e os critérios TLS do WebTrust for CAs que os citam. Cada certificado é avaliado face à edição em vigor na data da sua emissão e face à edição em vigor no fim do período de auditoria.
O LintTrust emite uma opinião de auditoria?
Não. Constata o que os certificados mostram, cláusula a cláusula, e regista a apreciação do próprio auditor ao lado dos seus veredictos. A opinião e a assinatura continuam a pertencer ao auditor.
Em que difere do zlint ou do pkilint?
Um linter devolve linhas por certificado. O LintTrust agrupa os veredictos por critério WebTrust em toda a população, mantém uma recomendação separada de um requisito, avalia pela edição em vigor, lê o que um linter isolado não consegue ler (a chave do emissor, a cadeia, o perfil declarado) e redige os papéis de trabalho. Uma comparação independente sobre os mesmos certificados encontra-se nesta página.
O que não consegue decidir?
O que um certificado não contém: se a entidade certificadora validou um nome, se um número de série proveio de um gerador aleatório, se uma organização é uma afiliada. Essas linhas indicam-no, e o auditor responde-lhes uma vez, com um fundamento, sob o seu nome.
Onde funciona?
Num computador portátil ou num servidor do auditor ou da entidade certificadora, sem rede. O repositório de certificados de CA acompanha-o. Existe uma opção alojada para sociedades de auditoria.
O que produz?
Papéis de trabalho para cada trabalho de auditoria, em PDF e Word, nos sistemas de escrita que os certificados contêm, a prova por certificado e os próprios certificados num ficheiro zip para o dossier de auditoria. Uma entidade certificadora recebe um relatório de constatações por gravidade, com a ação recomendada.
Os meus dados estão seguros?
Os certificados permanecem onde o LintTrust funciona. Nada é enviado ao LintTrust nem a ninguém. O repositório de certificados de CA é inicializado a partir dos dados públicos do CCADB e mantido internamente.
Que certificados devo trazer para uma demonstração?
Nenhum é necessário: a demonstração é feita numa PKI fictícia construída para o efeito. Traga uma amostra própria se quiser vê-la avaliada.
Quanto custa?
Uma licença anual por organização, consoante os referenciais utilizados e o número de certificados. Peça uma demonstração e um orçamento.
Seguir-se-ão outros referenciais?
Sim, em breve: as EV Guidelines, os S/MIME e Code Signing Baseline Requirements, e os critérios WebTrust que os citam, sobre o mesmo motor. Cada um é licenciado como um módulo, pelo que uma entidade certificadora que emite apenas certificados TLS paga apenas pelo TLS.
Como sei que os veredictos estão corretos?
Cada veredicto indica a cláusula que aplica e o valor que leu, pelo que pode ser verificado manualmente. As edições dos Baseline Requirements são obtidas do próprio repositório do CA/Browser Forum, commit a commit. Uma PKI fictícia de 108 certificados, uma regra cada, redigida a partir do texto antes de qualquer execução, é avaliada em cada versão, e as verificações independentes face ao zlint e ao pkilint estão publicadas nesta página.
Onde estão alojados os meus dados?
Onde escolher. Instalado no seu próprio servidor, nada sai dele. Alojado pelo LintTrust, os servidores situam-se na União Europeia (França), um por cliente, e os certificados que carregar podem ser eliminados por si a qualquer momento.
Pedir uma demonstração
Uma demonstração de trinta minutos numa PKI fictícia, ou numa amostra que traga.
Obrigado. Receberá a nossa resposta no prazo de dois dias úteis.
Não foi possível enviar o seu pedido. Por favor, escreva para [email protected].